14. 9. 2026
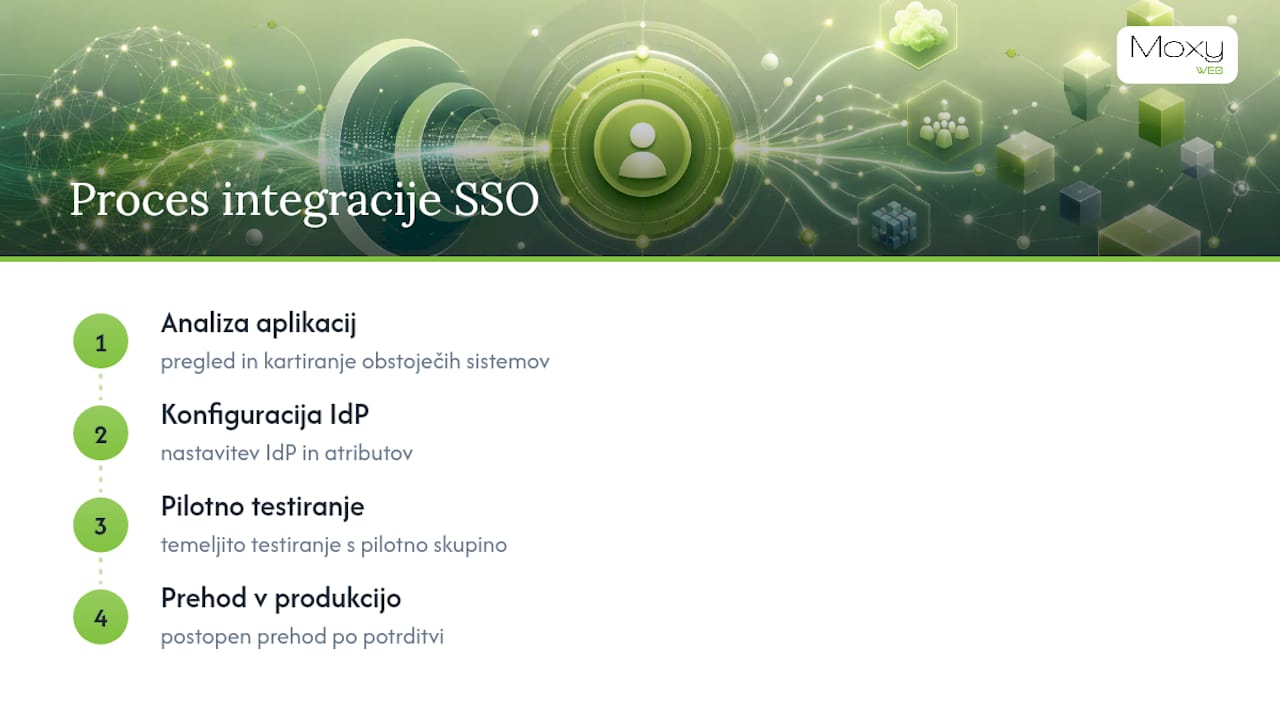
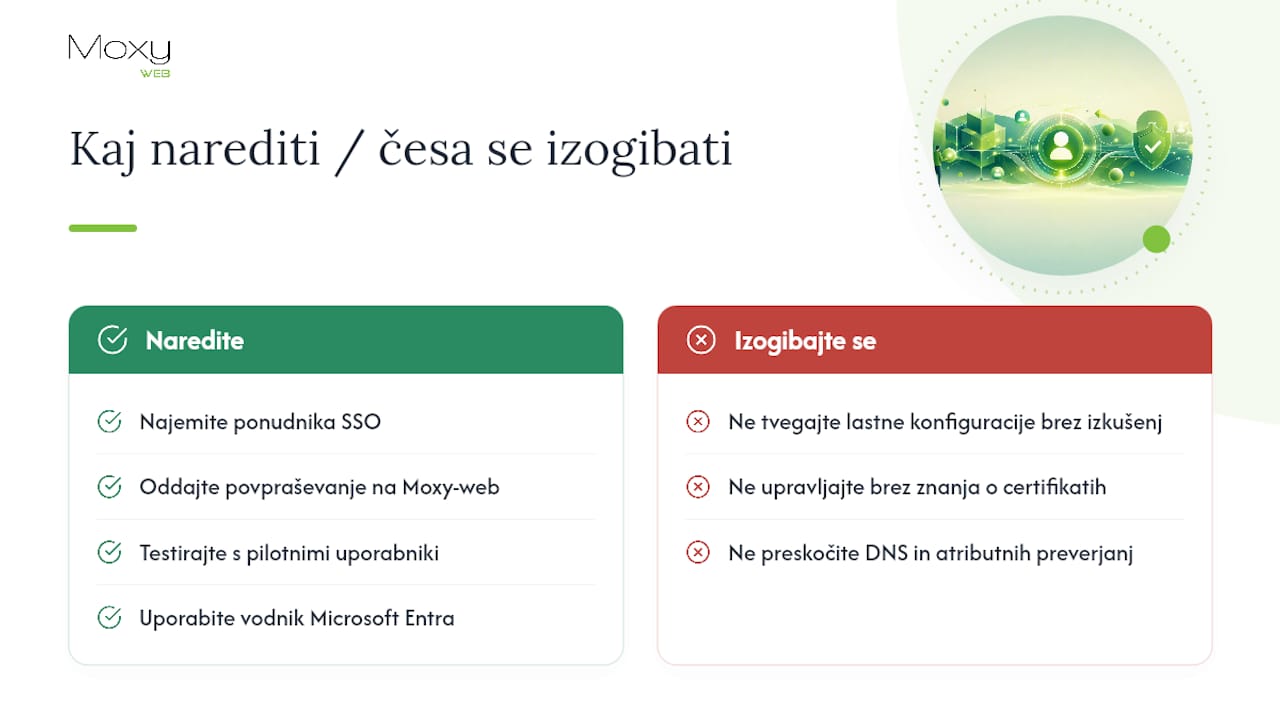
SSO prijava za aplikacije: praktični vodnik za IT‑strokovnjake 13. 9. 2026
Kako zmanjšati neuspešna spletna plačila 13. 9. 2026
Nastavitve DNS zapisov: praktičen vodič za varno urejanje domene 12. 9. 2026
Vodnik za uvedbo CRM povezave brez zastojev 12. 9. 2026
Headless e-trgovina: kdaj brezglava arhitektura upraviči vložek 11. 9. 2026
Vodnik migracije strani brez dragih napak 11. 9. 2026
B2B spletna trgovina: kako podjetjem spremeni prodajo in naročanje 10. 9. 2026
Ključni elementi pristajalne strani za več odzivov 10. 9. 2026
3 vsebine, ki naredijo B2B spletno stran generator kvalificiranih strank 9. 9. 2026
Vodnik za optimizacijo jedrnih metrik spletne strani 9. 9. 2026
Večnajemniška aplikacija: metapodatkovni pristop za razvijalce in CTO 8. 9. 2026
Spletna varnost za podjetja brez nepotrebnih tveganj 8. 9. 2026
WordPress: strežniška predpomnitev, kaj predpomniti in kdaj izprazniti 7. 9. 2026
Primer CRM povezave med spletno stranjo in prodajo 7. 9. 2026
Hitro namestite in merite PWA v 7 korakih za podjetja 6. 9. 2026
Kdaj prenoviti zastarelo spletno mesto podjetja? 6. 9. 2026
Kako vodje odločijo prenovo logotipa podjetja brez izgube identitete 5. 9. 2026
Podpora po lansiranju spletnega projekta 5. 9. 2026
Uredite odobritve v 30–60 dneh: workflow za odobritev vsebin za marketinške ekipe 4. 9. 2026
Najboljši načini zaščite uporabniških podatkov 4. 9. 2026
V 10 korakih integracija SSO z Microsoft Entra ID za IT‑strokovnjake 3. 9. 2026
Kako zaščititi obrazce pred spletnimi zlorabami 3. 9. 2026
Kdaj naročiti temni način spletne strani za podjetja da se ne razpade 2. 9. 2026
Koliko stane aplikacija za vaše podjetje? 2. 9. 2026
Preprečite eksplozijo vlog: RBAC vloge uporabnikov za IT in razvoj 1. 9. 2026
Uporabniški portal podjetja, ki prihrani čas 1. 9. 2026
Upravljavci: v 30 dneh preverite RTO, RPO in obnovljivost strani 31. 8. 2026
Najboljše prakse za korporativni web design 31. 8. 2026
V štirih korakih uvedite dvofaktorsko prijavo v CMS za skrbnike 30. 8. 2026
Primer integracije spletne aplikacije z logistiko 30. 8. 2026
Izmerite v produkciji: Core Web Vitals audit za razvijalce in tržnike 29. 8. 2026
Pregled orodij za upravljanje vsebin za podjetja 29. 8. 2026
3–5 KPI-jev za spletne strani ter navodila za GA4, GSC in Matomo 28. 8. 2026
Kaj pomeni dostopnost spletne strani za posel? 28. 8. 2026
Pravno skladna spletna trgovina v Sloveniji: kaj morate urediti 27. 8. 2026
Prihodnost headless spletnih trgovin v praksi 27. 8. 2026
Headless CMS: kaj je in komu resnično koristi 26. 8. 2026
Vodnik spletne analitike za boljše odločitve 26. 8. 2026
Prenova spletne trgovine: kdaj je čas in kako začeti 25. 8. 2026
Primer uporabniškega portala za podjetja 25. 8. 2026
WAF za spletne aplikacije: kako deluje in kdaj ga potrebujete 24. 8. 2026
Najboljše funkcije portala za učinkovito delo 24. 8. 2026
Transakcijska e-pošta v e-trgovini: kaj urediti najprej 23. 8. 2026
Spletna analitika za boljše poslovne odločitve 23. 8. 2026
Zakaj so podatki pomembni pri izdelavi spletne strani 22. 8. 2026
Elementi zaupanja strani, ki odločajo 22. 8. 2026
Vodnik za enostavno upravljanje uporabniškega vmesnika 21. 8. 2026
Varnost podatkov na spletni strani brez ugibanja 21. 8. 2026
Kaj so varnostni protokoli za spletne strani in aplikacije 20. 8. 2026
Kako pospešiti stran brez izgube funkcionalnosti 20. 8. 2026
Kaj je uporabniška izkušnja in zakaj o njej odloča vodstvo 19. 8. 2026
Prihodnost custom razvoja za podjetja danes 19. 8. 2026
Zakaj so pomembni backupi podatkov za vsako podjetje 18. 8. 2026
Najboljši pristopi za mobilno uporabniško izkušnjo 18. 8. 2026
Kaj je digitalna transformacija in zakaj je pomembna za podjetja 17. 8. 2026
Kako zasnovati uporabniški administrativni vmesnik 17. 8. 2026
Zakaj je SEO pomemben za tržnike in podjetja 16. 8. 2026
Optimizacija obrazcev za povpraševanje za več strank 16. 8. 2026
Hitrost nalaganja strani: poslovni vodnik za odločevalce 15. 8. 2026
Primer prenove prodajno usmerjene spletne strani 15. 8. 2026
SPA ali MPA: katera arhitektura ustreza vašemu projektu? 14. 8. 2026
Ključni elementi učinkovite produktne strani 14. 8. 2026
Mobile first pristop: vodnik za razvijalce in lastnike strani 13. 8. 2026
UX oblikovanje za podjetja z jasnim ciljem 13. 8. 2026
Spletno oglaševanje za podjetnike in marketingarje v Sloveniji 12. 8. 2026
Mobilno prijazna poslovna spletna stran prodaja 12. 8. 2026
UX raziskava: kaj je in kako jo izvedete korak za korakom 11. 8. 2026
Najboljše rešitve za spletno naročanje v praksi 11. 8. 2026
Mikroservisna arhitektura: poglobljena razlaga in odločitveni vodič 10. 8. 2026
Kako povezati zunanje sisteme: praktičen vodič za podjetja 10. 8. 2026
Zakaj potrebujem SSL na svoji spletni strani? 10. 8. 2026
Kako urediti večjezično spletno stran za tuje trge 9. 8. 2026
Kaj pomeni unikatna zasnova spletne strani za podjetja 8. 8. 2026
Vodnik spletnih varnostnih kopij za podjetja 8. 8. 2026
Vloga mobilne prilagodljivosti za podjetja v Sloveniji 7. 8. 2026
Primer zmanjšanja zapuščenih spletnih košaric 7. 8. 2026
Stripe vs PayPal za slovensko podjetje: kateri izbrati? 6. 8. 2026
Vodnik za prenovo spletne trgovine brez ugibanj 6. 8. 2026
WooCommerce vs Shopify: katera platforma je prava za vas? 5. 8. 2026
Namensko gostovanje ali deljeno gostovanje? 5. 8. 2026
Kaj je SSL certifikat in zakaj ga vaša stran nujno potrebuje 4. 8. 2026
Najpomembnejše funkcije poslovne spletne strani 4. 8. 2026
Vodnik za integracijo zunanjih sistemov za podjetja 3. 8. 2026
Najemna platforma ali lastna trgovina za rast? 3. 8. 2026
Najboljša orodja za izdelavo spletnih strani za podjetja 2. 8. 2026
Kaj vključuje mesečno vzdrževanje spletnega mesta? 2. 8. 2026
Seznam funkcij poslovne aplikacije: top 20 po prioriteti 1. 8. 2026
Kako urediti varno gostovanje spletne strani 1. 8. 2026
Vrste gostovanja za podjetja: praktičen vodič 2026 31. 7. 2026
Vodnik za tehnično specifikacijo projekta 31. 7. 2026
Oblikovanje spletnih strani za podjetja v Sloveniji 30. 7. 2026
Najboljše integracije za spletno poslovanje 30. 7. 2026
Cena izdelave spletne strani v Sloveniji 2026 29. 7. 2026
Kako pripraviti funkcionalnosti spletne aplikacije 29. 7. 2026
Internetne strani za podjetja: vodnik za pravo odločitev 28. 7. 2026
Najem agencije ali freelancerja - kaj izbrati? 28. 7. 2026
Urejanje spletnih strani z WordPressom: vodič 2026 27. 7. 2026
Pregled poslovnega gostovanja za podjetja 27. 7. 2026
Samostojna izdelava spletne strani za začetnike 26. 7. 2026
Najboljši CMS za rast podjetja ni vedno isti 26. 7. 2026
Koraki za izboljšanje uporabniške izkušnje spletnih strani 25. 7. 2026
Upravljanje zaloge v spletni trgovini brez ugibanja 25. 7. 2026
Zakaj avtomatizirati procese v vašem podjetju 24. 7. 2026
Kdaj izbrati izdelavo trgovine po meri? 24. 7. 2026
Prednosti samostojnega urejanja vsebin za podjetja 23. 7. 2026
Trendi razvoja spletnih trgovin v letu 2026 23. 7. 2026
Vodnik za registracijo domene: korak za korakom 22. 7. 2026
Razvoj spletnih portalov, ki podpira rast 22. 7. 2026
Kaj je podatkovna varnost in kako zaščititi podatke 21. 7. 2026
Custom razvoj ali Shopify: kaj izbrati? 21. 7. 2026
Vloga analitike v razvoju strateškega HR upravljanja 20. 7. 2026
Vodnik za razvoj spletne aplikacije po meri 20. 7. 2026
Digitalna prisotnost: ključni koraki za podjetja v 2026 19. 7. 2026
Digitalna strategija podjetja, ki prinaša posel 19. 7. 2026
Prenova spletne strani: vodnik za podjetnike 2026 18. 7. 2026
B2B portal, ki kupcem poenostavi naročanje 18. 7. 2026
Izdelava WordPress strani za podjetja: vodič 2026 17. 7. 2026
Koliko stane vzdrževanje trgovine na mesec? 17. 7. 2026
Vloga tehnoloških inovacij za konkurenčnost podjetij 16. 7. 2026
Custom CMS ali WordPress za rast podjetja 16. 7. 2026
Seznam CMS platform za podjetja: vodnik za vodje 2026 15. 7. 2026
Kako izbrati spletnega izvajalca brez dragih napak 15. 7. 2026
Zakaj profesionalno gostovanje odloča o uspehu spletne strani 14. 7. 2026
WordPress ali spletna stran po meri za rast? 14. 7. 2026
Primeri sodobnega oblikovanja: navdih za projekte 2026 13. 7. 2026
Integracija spletne strani s CRM brez izgub leadov 13. 7. 2026
Kaj je vsebinska strategija: vodič za podjetja 12. 7. 2026
Primer prenove zastarele spletne strani 12. 7. 2026
Prednosti odzivnega oblikovanja za podjetja v 2026 11. 7. 2026
Trendi personalizacije uporabniške izkušnje 11. 7. 2026
Kako načrtovati digitalno prenovo podjetja v 2026 10. 7. 2026
Spletna aplikacija ali Excel - kaj izbrati? 10. 7. 2026
Zakaj je upravljanje vsebin ključno za vaš uspeh 9. 7. 2026
Primer uspešne B2B spletne trgovine 9. 7. 2026
Vloga integracije zunanjih sistemov v poslovanju 8. 7. 2026
Najboljše prakse za produktne filtre 8. 7. 2026
Proces ustvarjanja grafične podobe: vodič za 2026 7. 7. 2026
Kdaj podjetje potrebuje redesign strani? 7. 7. 2026
Zakaj uporabiti API integracije v poslovanju 6. 7. 2026
Trendi varnosti poslovnih spletnih sistemov 6. 7. 2026
Zakaj je analiza uporabnikov pomembna za rast 5. 7. 2026
Spletna varnost podjetja brez praznih obljub 5. 7. 2026
Kako nastaviti gostovanje za podjetje: vodnik 2026 4. 7. 2026
Ocena CMS rešitev za podjetja brez meglenja 4. 7. 2026
Kaj je grafično oblikovanje: vodnik za podjetja 2026 3. 7. 2026
Najem agencije ali interni razvoj? 3. 7. 2026
Kaj je domena in zakaj jo vsako podjetje potrebuje 2. 7. 2026
Zakaj podjetje potrebuje spletno aplikacijo 2. 7. 2026
Zakaj so pomembne varnostne posodobitve v 2026 1. 7. 2026
Strategija vsebine za poslovno stran 1. 7. 2026
Top 4 alternative agencije za novisplet.com 2026 30. 6. 2026
Ali podjetje potrebuje lastni CMS? 30. 6. 2026
Kaj je sodobno oblikovanje: vodnik za podjetja 2026 29. 6. 2026
Kako izbrati pravo domeno za posel 29. 6. 2026
Kaj je vizualna identiteta podjetja: vodič za 2026 28. 6. 2026
Pregled platform za spletno trgovino 28. 6. 2026
Kako oblikovati prilagodljiv dizajn: vodnik 2026 27. 6. 2026
Kako izbrati strukturo spletne trgovine 27. 6. 2026
Marketinška checklist za digitalno prisotnost podjetja 26. 6. 2026
Najboljše funkcije za B2B portal 26. 6. 2026
Kaj je personalizacija uporabniške izkušnje: vodič 2026 25. 6. 2026
Shopify ali trgovina po meri? 25. 6. 2026
Workflow ustvarjanja digitalne strategije: vodič 2026 24. 6. 2026
Kaj pomeni razvoj po meri v praksi 24. 6. 2026
Kako deluje tehnična podpora: vodič za podjetnike 23. 6. 2026
Kaj so oblikovalski standardi: vodič za podjetja 23. 6. 2026
Koliko časa traja izdelava trgovine? 22. 6. 2026
Kako pripraviti brief za spletno stran 22. 6. 2026
Najboljše prakse UX oblikovanja za digitalne profesionalce 21. 6. 2026
Vodnik za integracijo poslovnih sistemov 21. 6. 2026
Workflow za digitalno predstavitev podjetja: vodič 2026 20. 6. 2026
Najboljše rešitve za urejanje vsebin 20. 6. 2026
Zakaj izbrati custom razvoj za vaše podjetje 19. 6. 2026
Dizajn pristajalnih strani, ki prodaja 19. 6. 2026
Nasveti za enostavno urejanje vsebin v podjetju 18. 6. 2026
Optimizacija nakupne poti, ki prodaja 18. 6. 2026
Top 6 alternativ za moxy-designs.com v letu 2026 17. 6. 2026
Top napake pri spletni prenovi 17. 6. 2026
Top 6 alternativ za mojaspletka.si agencije 2026 16. 6. 2026
Kaj je vključeno v spletno gostovanje? 16. 6. 2026
Prednosti prilagodljivih aplikacij za rastoča podjetja 15. 6. 2026
Responsive dizajn spletnih strani brez kompromisov 15. 6. 2026
Vloga digitalne prisotnosti za rast podjetja 2026 14. 6. 2026
Vloga avtomatizacije v poslovanju: vodič 2026 14. 6. 2026
Uporabniška izkušnja spletne strani šteje 13. 6. 2026
Nasveti za izboljšanje digitalne prisotnosti v 2026 13. 6. 2026
Kako pripraviti vsebine za spletno stran 12. 6. 2026
Kaj je dostopnost spletišč: vodič za podjetnike 12. 6. 2026
Vzdrževanje spletnih strani za podjetja 11. 6. 2026
Prednosti modularnega spleta za podjetja v 2026 11. 6. 2026
Vzdrževanje spletnih sistemov brez zapletov 10. 6. 2026
Korak za korakom: izdelava portala za podjetnike 10. 6. 2026
B2B spletna trgovina, ki res pospeši prodajo 9. 6. 2026
Vloga digitalne strategije za rast podjetja v 2026 9. 6. 2026
Upravljanje vsebin spletne strani brez kaosa 8. 6. 2026
Kaj je e-commerce platforma: vodič za podjetja 2026 8. 6. 2026
Kako povezati spletno trgovino z ERP 7. 6. 2026
Vloga hitrega nalaganja strani za podjetnike 2026 7. 6. 2026
Vodnik za prenovo poslovne strani 6. 6. 2026
Koraki za urejanje vsebin: vodnik za podjetja 2026 6. 6. 2026
Kako izboljšati konverzije na spletni strani 5. 6. 2026
Zakaj uporabiti SSL certifikat za varno spletno stran 5. 6. 2026
Sistem za rezervacije, ki res prihrani čas 4. 6. 2026
Vloga SEO za podjetja: strategija rasti 2026 4. 6. 2026
Koliko časa traja razvoj spletne aplikacije? 3. 6. 2026
Vodnik za razvoj spletnih aplikacij 2026 3. 6. 2026
Integracija plačilnih sistemov za spletno trgovino 2. 6. 2026
Vloga analitike v digitalnem poslovanju: vodič 2026 2. 6. 2026
Spletna stran ali trgovina - kaj izbrati? 1. 6. 2026
GDPR v spletnem okolju: vodnik za podjetja 2026 1. 6. 2026
Kako poteka razvoj spletne trgovine 31. 5. 2026
Top 6 koliko stane izdelava spletne strani agencij 2026 31. 5. 2026
Trendi spletne avtomatizacije podjetij 2026 30. 5. 2026
Vloga umetne inteligence v spletu: vodič za 2026 30. 5. 2026
Vodnik za migracijo spletne strani 29. 5. 2026
Kaj je front-end razvoj: vodnik za leto 2026 29. 5. 2026
Trendi uporabniške izkušnje na spletu 2026 28. 5. 2026
Postavitev spletne strani: vodič za podjetnike 2026 28. 5. 2026
Trendi razvoja poslovnih portalov v praksi 27. 5. 2026
Seznam obveznih funkcionalnosti spletne trgovine 2026 27. 5. 2026
Kdaj je smiselna prenova spletne strani? 26. 5. 2026
Kaj je pristajalna stran in zakaj je ključna za prodajo 26. 5. 2026
Kako načrtovati poslovno spletno stran 25. 5. 2026
Vodnik za gostovanje strani: izbira in upravljanje 25. 5. 2026
Kako urediti vsebine brez programerja 24. 5. 2026
Kaj je UX v spletu: vodnik za podjetnike 24. 5. 2026
WordPress ali razvoj po meri? 23. 5. 2026
Individualni pristop v spletnem razvoju: zakaj šteje 23. 5. 2026
Celostna grafična podoba cena: kaj vpliva 22. 5. 2026
Vodnik za oblikovanje spletne strani v 2026 22. 5. 2026
Izdelava spletne strani po meri se izplača 21. 5. 2026
Proces vzdrževanja spletne strani: vodič za podjetja 21. 5. 2026
Najboljše funkcionalnosti poslovne spletne trgovine 20. 5. 2026
Checklista za izdelavo spletne strani: vodič 2026 20. 5. 2026
Izdelava spletnih trgovin za podjetja 19. 5. 2026
Izdelava spletnih strani: praktični vodnik za podjetnike 19. 5. 2026
Integracija poslovnih sistemov brez kaosa 18. 5. 2026
Najpogostejše napake pri razvoju spletnih rešitev 18. 5. 2026
Podpora za spletno stran, ki res deluje 17. 5. 2026
Primeri estetskega oblikovanja spletnih strani 17. 5. 2026
Vodnik za razvoj B2B portala 16. 5. 2026
Definicija sodobnega spletnega razvoja: vodič za podjetnike 16. 5. 2026
Predpripravljena platforma ali custom rešitev? 15. 5. 2026
Skalabilnost spletnih aplikacij: ključ do rasti podjetja 15. 5. 2026
Kako izboljšati hitrost spletne strani 14. 5. 2026
Kaj je spletno gostovanje in kako izbrati pravo rešitev 14. 5. 2026
Vodnik za varno poslovno spletno stran 13. 5. 2026
Top 10 spletnih trendov za podjetja: digitalna rast 2026 13. 5. 2026
Poslovna spletna stran, ki dela za podjetje 12. 5. 2026
Zakaj testirati spletne rešitve za uspeh podjetja 12. 5. 2026
Izbira platforme za spletno trgovino 11. 5. 2026
Primeri integracije spletnih orodij za učinkovito poslovanje 11. 5. 2026
Grafično oblikovanje za podjetje, ki prodaja 10. 5. 2026
Korak za korakom do uspešnega razvoja spletne aplikacije 10. 5. 2026
UX dizajn spletne trgovine, ki prodaja 9. 5. 2026
Kaj je spletna trgovina in kako jo uspešno vzpostaviti 9. 5. 2026
Grafično oblikovanje celostne podobe 8. 5. 2026
Investicija v spletno stran: Ključ do rasti podjetja 8. 5. 2026
Prenova zastarele spletne strani brez ugibanja 7. 5. 2026
Kaj je spletna aplikacija in kako pomaga vašemu podjetju 7. 5. 2026
Kako deluje vzdrževanje spletne strani 6. 5. 2026
Učinkovito upravljanje vsebine strani: vodnik za podjetja 6. 5. 2026
Responsive spletna stran za podjetje 5. 5. 2026
Kaj je spletni branding in kako izboljša vaš nastop 5. 5. 2026
CMS po meri za podjetje ali gotova rešitev? 4. 5. 2026
Avtomatizacija poslovnih procesov s spletno aplikacijo 4. 5. 2026
Spletna arhitektura: ključ do boljše spletne prisotnosti 3. 5. 2026
Integracija spletne trgovine z dostavo 3. 5. 2026
Kako zasnovati unikatne spletne rešitve za rast podjetja 2. 5. 2026
Povezava spletne trgovine z računovodstvom 2. 5. 2026
Razlaga sodobnih spletnih aplikacij za podjetniško rast 1. 5. 2026
Kaj je e-trgovina? Vse, kar MSP morajo vedeti za uspeh 1. 5. 2026
Varnost spletne strani podjetja brez iluzij 30. 4. 2026
Top 4 oxmo.si alternatives 2026 30. 4. 2026
Registracija domene za podjetje brez napak 29. 4. 2026
Statična ali dinamična spletna stran: kaj pomeni za vaš posel 29. 4. 2026
Gostovanje spletne strani za podjetje 28. 4. 2026
Trendi spletnega oblikovanja za boljšo digitalno prisotnost 28. 4. 2026
Vzdrževanje spletnih strani - cena in realnost 27. 4. 2026
Kako poteka izdelava spletne trgovine 27. 4. 2026
Top 6 mojbiz.si alternatives 2026 26. 4. 2026
Kaj vključuje izdelava spletne strani 26. 4. 2026
Sodobne tehnologije za uspešen spletni razvoj in rast 25. 4. 2026
Kdaj je spletna aplikacija po meri prava izbira 25. 4. 2026
8 koristi moderne spletne trgovine za uspeh podjetij 24. 4. 2026
Kako optimizirati spletno stran za boljše rezultate 24. 4. 2026
Izdelava spletne trgovine - cena brez megle 23. 4. 2026
Zakaj je hitrost spletne strani ključna za uspeh 23. 4. 2026
Koliko stane izdelava spletne strani?